本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
使用控制台创建内存连接器
您可以在 Amazon 管理控制台中创建网关及其agentcore-memory连接器目标。如果您更喜欢不需要 Amazon CLI 或 SDK 的引导式设置,请使用控制台。控制台配置的组件与使用内存连接器目标设置网关中所述的组件相同。它们是网关的入站授权者和前置内存资源的内存连接器目标。
先决条件
-
一种 AgentCore 内存资源。有关更多信息,请参阅创建 AgentCore 内存。
-
创建和配置 AgentCore 网关的权限。有关更多信息,请参阅使用 Amazon Bedrock AgentCore 网关服务的先决条件。
-
对于出
GATEWAY_IAM_ROLE站凭证模式,网关执行角色的作用范围仅限于网关所需的内存操作。有关更多信息,请参阅出站凭证模式。
创建网关向导在同一个流程中创建网关及其目标。OAuth (JWT) 入站是主要的细粒度访问控制路径。为此,请提供您的 OpenID Connect 提供商的发现网址和允许的客户端 ID。有关所有可用的入站类型,请参阅入站和出站身份验证模式。当您使用 OAuth 入站身份验证时,GATEWAY_IAM_ROLE是唯一支持的出站凭证模式。在控制台中,此选项被标记为 IAM 角色。有关其他组合,请参阅兼容性矩阵。
创建网关(控制台)
-
在左侧导航窗格中,选择 网关。
-
选择创建网关。
-
在网关详细信息部分,输入网关的名称。
-
在 “权限” 下,对于 IAM 权限,选择创建默认角色,或选择现有的网关执行角色。
-
选择下一步。
-
在 “配置入站身份” 下,选择入站身份验证类型,然后选择下一步。
添加内存连接器目标(控制台)
-
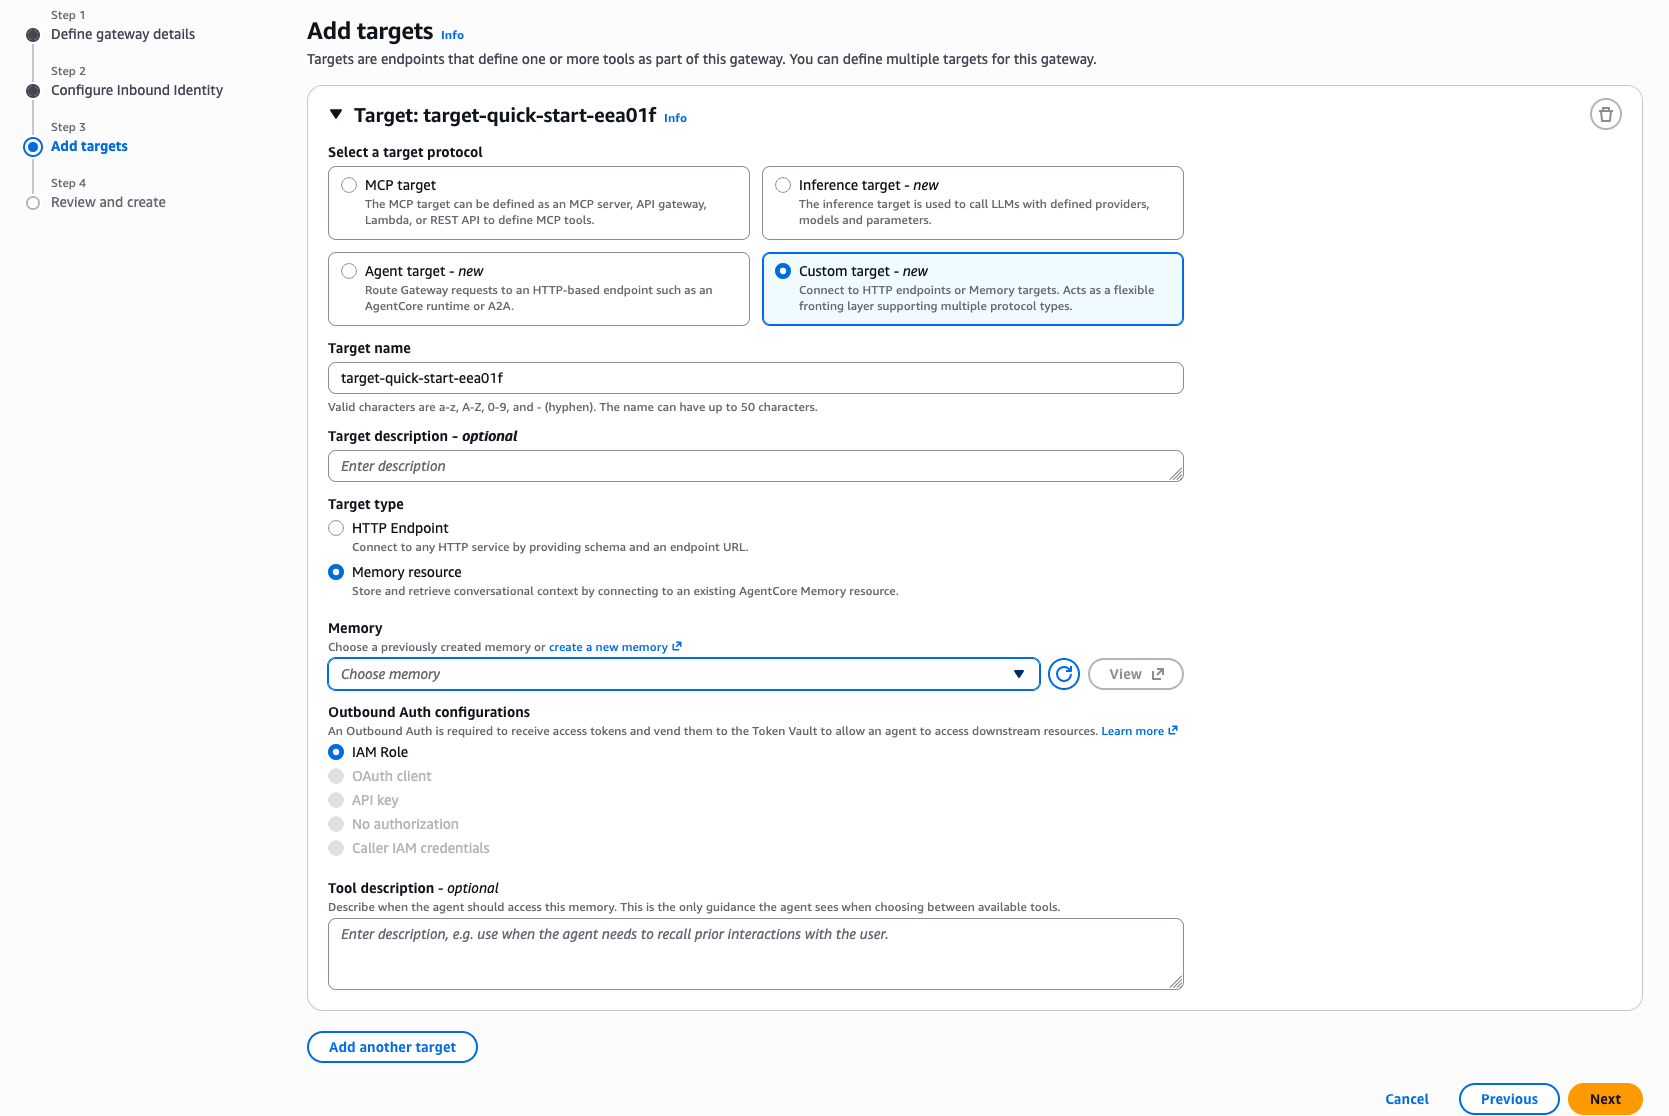
在 “添加目标” 下,在 “选择目标协议” 中,选择 “自定义目标”。
下图显示了创建网关向导的添加目标步骤。选择@@ 自定义目标作为目标协议,目标类型设置为内存资源。
-
在目标名称中,输入目标的名称。此名称将成为目标的每个 Cedar 操作 ID 的前缀,因此请选择一个您愿意在访问控制策略中引用的名称。
-
对于目标类型,选择内存资源。
-
对于内存,请选择该目标前置的内存资源。
-
对于出站身份验证配置,请选择 IAM 角色。
-
选择下一步。
-
在查看并创建页面上,查看您的配置,然后选择创建网关。
网关和目标的创建是异步的。等待网关及其目标处于 “就绪” 状态,然后再发送流量。要强制按呼叫者进行隔离,请附加策略引擎并添加精细的访问控制策略。有关完整的过程和 Memory-specific 策略示例,请参阅内存Fine-grained 访问控制。