本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
Amazon Cognito Identity
Amazon Cognito Identity 使您能够创建临时的有限权限 Amazon 用于移动和 Web 应用程序的证书。在使用 Amazon Cognito Identity 时,请创建身份池,这些身份池将为您的用户创建唯一身份并通过 Login with Amazon、Facebook 和 Google 这样的身份提供者对其进行身份验证。您还可以将 Amazon Cognito Identity 与您自己的经开发人员验证的身份结合使用。有关更多信息,请参阅 Amazon Cognito Identity。
要使用 Amazon Cognito Identity,您需要定义与 IAM 角色相关联的 Amazon Cognito Identity 池。IAM 角色与 IAM 策略相关联,该策略向您的身份池中的身份授予访问权限 Amazon 诸如打电话之类的资源 Amazon 服务。
Amazon Cognito Identity 可创建未经身份验证的身份和经过身份验证的身份。未经身份验证的身份用于希望在不登录的情况下使用该应用程序的移动或 Web 应用程序中的访客用户。未经身份验证的用户仅授予与身份池关联的 IAM 策略中指定的权限。
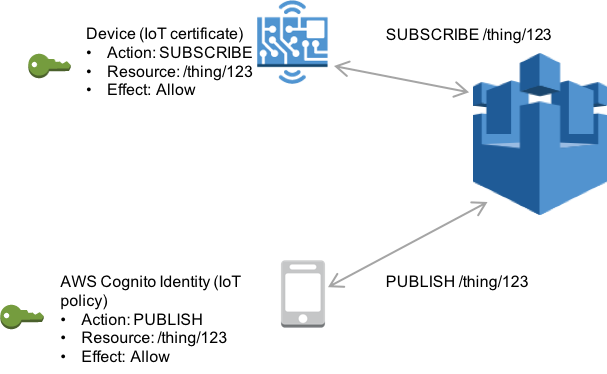
当您使用经过身份验证的身份时,除了附加到身份池的 IAM 策略外,还必须附加 Amazon IoT 亚马逊 Cognito 身份政策。要附上 Amazon IoT 政策,使用 AttachPolicy API 并向您的个人用户授予权限 Amazon IoT 应用程序。你可以使用 Amazon IoT 为特定客户及其设备分配细粒度权限的策略。
经过身份验证和未经身份验证的用户是不同的身份类型。如果你不附上 Amazon IoT Amazon Cognito Identity 的政策,经过身份验证的用户未通过授权 Amazon IoT 而且无权访问 Amazon IoT 资源和行动。有关为 Amazon Cognito Identity 创建策略的更多信息,请参阅 Publish/Subscribe 政策示例 和 使用 Amazon Cognito Identity 的授权。