本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
# T Amazon ransit Gateway 的配置步骤
本节包括理解此方案的 Overlay 网络 IP 地址配置所需的简要步骤。有关 T [Amazon ransit Gateway 配置的详细步骤,请参阅 T Amazon ransit Gateway 文档](https://docs.amazonaws.cn/vpc/latest/tgw/tgw-getting-started.html)。
## 步骤 1:设置中转网关架构
1. 在部署了 SAP 实例的 Amazon 区域的 Amazon 账户中创建 Transit Gateway。有关详细步骤,请参阅[中转网关入门](https://docs.amazonaws.cn/vpc/latest/tgw/tgw-getting-started.html)。
1. 将 SAP 实例的部署 VPCs 位置(以及任何其他 VPCs 需要的实例)连接到 Transit Gateway。有关详细步骤,请参阅 [VPC 的中转网关连接](https://docs.amazonaws.cn/vpc/latest/tgw/tgw-vpc-attachments.html)。
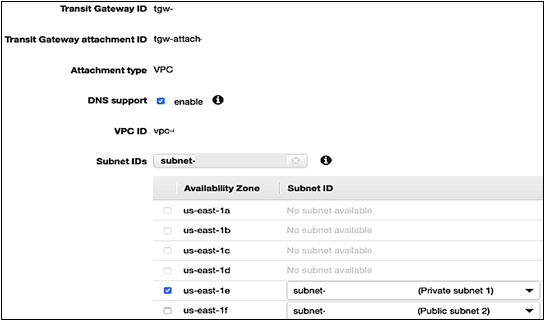
**注意:**对于连接,请仅选择运行 SAP 实例并配置了集群和 Overlay 网络 IP 的子网。在下图中,为中转网关连接选择了 SAP 实例的私有子网。
**图 2:将 Transit Gateway 连接到私有子网**
1. 根据您的连接,执行下列操作之一:
+ **VPN 连接**。将 VPN 连接到这个中转网关。有关详细步骤,请参阅[中转网关 VPN 连接](https://docs.amazonaws.cn/vpc/latest/tgw/tgw-vpn-attachments.html)。
创建 site-to-site VPN 连接时,需要为叠加 IP 地址指定静态路由。有关详细步骤,请参阅 [VPN 路由选项](https://docs.amazonaws.cn/vpn/latest/s2svpn/VPNRoutingTypes.html)。
+ ** Amazon Direct Connect**。将 Direct Connect 网关连接到这个中转网关。首先,将 Direct Connect 网关与中转网关关联。然后,为与 Direct Connect 网关的 Amazon Direct Connect 连接创建中转虚拟接口。在这里,您可以将前缀从本地广告到本地 Amazon 以及从 Amazon 本地广告到本地。有关详细步骤,请参阅[将中转网关连接到 Direct Connect 网关](https://docs.amazonaws.cn/vpc/latest/tgw/tgw-dcg-attachments.html)。
当您将中转网关与 Direct Connect 网关关联时,您可以指定前缀列表,以便将 Overlay 网络 IP 地址通告到本地环境。有关详细步骤,请参阅[允许的前缀交互](https://docs.amazonaws.cn/directconnect/latest/UserGuide/allowed-to-prefixes.html)。
**注意:**建议为业务关键型工作负载使用 Amazon Direct Connect。要了解网络级别[的弹性,请参阅 Di Amazon rect Connec](https://docs.amazonaws.cn/directconnect/latest/UserGuide/disaster-recovery-resiliency.html) t 中的弹性。
## 步骤 2:为 Amazon 公司网络配置路由
下表列出了示例配置中使用的 IP 地址。请确保为您的实施使用有效的私有 IP 地址。
| 说明 | IP Range/IP 地址 |
| --- | --- |
| 生产 SAP 系统的 VPC CIDR
(带有使用 Overlay 网络 IP 运行的高可用性集群) | 10.0.0.0/16 |
| 非生产 SAP 系统的 VPC CIDR
(此 VPC 中的实例使用 Tr Amazon ansit Gateway 访问生产集群叠加层 IP) | 192.168.1.0/24 |
| 企业网络 CIDR
(在 Tr Amazon ansit Gateway 的公司网络之间配置 Site-to-Site VPN) | 192.168.2.0/24 |
| Overlay 网络 IP 地址 CIDR | 172.16.1.0/26 |
| 客户网关 IP 地址 | 34.216.94.150/32 |
**注意**
如果您使用的是 [Amazon 客户端 VPN](https://docs.amazonaws.cn/vpn/latest/clientvpn-admin/what-is.html),则无需配置 Transit Gateway。您可以在路由表中为 Overlay 网络 IP 地址创建额外的条目。将流量路由到配置了 Overlay 网络 IP 地址的生产 SAP 系统 VPC 的子网。
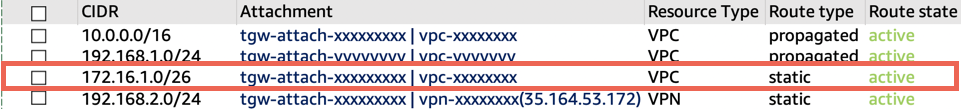
创建至 VPC 的中转网关连接时,在默认的中转网关路由表中创建传播路由。在图 3 中,第一个和第二个条目显示了通过 VPC 连接为 SAP 生产和非生产系统运行的 VPCs 位置自动创建的传播路由。
1. 要将流量从 T Amazon ransit Gateway 路由到叠加 IP 地址,请在 Transit **Gateway 路由表**中创建静态路由,将叠加 IP 地址路由到配置了叠加 IP 地址的生产 SAP 系统的 VPC。在图 3 中,第三个条目显示为重叠 IP 范围创建的静态路由已挂载。此路由的目标是 SAP 生产 VPC。
**图 3:Transit Gateway 路由表:重叠 IP 静态路由,以生产 SAP 系统的 VPC 为目标**
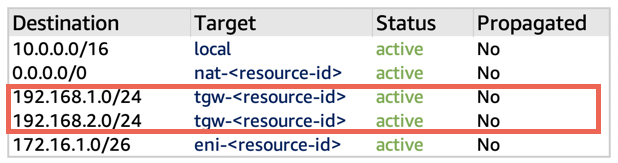
1. 要将来自运行 SAP 实例的 VPCs 位置的传出流量路由到另一个 VPC 的私有 IP 地址,SAP 实例正在运行,连接到同一 Transit Gateway,请在**与这些 VPC 子网关联的路由表**中创建条目。这些路线的目标是 Tr Amazon ansit Gateway。在以下生产 SAP 系统的 VPC 路由表示例中,非生产 SAP VPC(第三个条目)和公司网络(第四个条目)被路由到中转网关。
**图 4:生产 SAP 系统的 VPC 路由表:路由到 T Amazon ransit Gateway 的生产 SAP 系统和企业网络的 VPC**
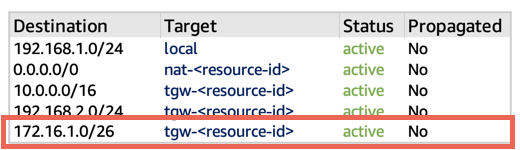
1. 在非生产 SAP 系统的 VPC 中,要从 Overlay 网络 IP 地址路由传出流量,请在路由表中创建条目,以中转网关作为目标。在以下非生产 SAP 系统的 VPC 路由表示例中,目的地是 Overlay 网络 IP 范围,目标是中转网关。
**图 5:非生产 SAP 系统路由表的 VPC:来自叠加 IP 地址的传出流量路由到 Transit Gateway**
1. 配置从企业设备到 Amazon VPC IP 地址的路由。
## 步骤 3:禁用支 source/destination 票
默认情况下,每个 Amazon EC2 都会执行 source/destination 检查。这意味着实例必须为其发送或接收的数据流的源头或目标。对于集群实例,必须禁用本应接收来自叠加 IP 地址的流量的两个 Amazon EC2 实例的 source/destination 检查。您可以使用 [Amazon CLI](https://www.amazonaws.cn/cli/) 或[Amazon 管理控制台](https://www.amazonaws.cn/console/)禁用 source/destination 检查。有关详细信息,请参阅 [ec2 modify-instance-attribute](https://awscli.amazonaws.com/v2/documentation/api/latest/reference/ec2/modify-instance-attribute.html)。
## 步骤 4:测试配置
设置完成后,执行连接测试,方法是确保可以通过 Overlay 网络 IP 地址访问 SAP 系统。使用此配置,您可以像 VPC 的任何私有 IP 地址一样从其他网络 VPCs 和您的公司网络访问叠加 IP 地址。使用 T Amazon ransit Gateway 方法,无需其他组件即可进行通信,例如 Amazon Route 53 代理或网络负载均衡器。
## 步骤 5。更新重叠 IP 地址。
步骤 4:成功测试网络连接后,在 SAP 图形用户界面 (GUI) 系统条目属性以及其他用于连接的 SAP 连接属性的消息服务器参数中,更新生产或非生产 SAP 系统的 Overlay 网络 IP 地址。您可以使用企业 DNS 或 Amazon Route 53 为 Overlay 网络 IP 创建方便用户使用的 CNAME。