本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
创建一个 FTPS-enabled 服务器
安全文件传输协议 (FTPS) 是 FTP 的扩展。它使用传输层安全性协议 (TLS)/安全套接字层 (SSL) 加密协议对流量进行加密。FTPS 允许同时或独立地对控制和数据通道连接进行加密。
有关网络负载均衡器的重要注意事项,请参阅 避免将 NLB 和 NAT 放在前面 Amazon Transfer Family 服务器。
创建一个 FTPS-enabled 服务器
-
打开 Amazon Transfer Family 控制台在 https://console.aws.amazon.com/transfer/
然后选择 服务器 从导航窗格中,选择 创建服务器。 -
在选择协议中,选择 FTPS。
对于 服务器证书,选择存储在中的证书 Amazon Certificate Manager (ACM) 它将用于在客户端通过 FTPS 连接到服务器时识别您的服务器,然后选择 下一步。
要请求新的公有证书,请参阅 Amazon Certificate Manager 用户指南中的请求公有证书。
要将现有证书导入到 ACM 中,请参阅 Amazon Certificate Manager 用户指南中的将证书导入到 ACM。
要请求私有证书以通过私有 IP 地址使用 FTPS,请参阅 Amazon Certificate Manager 用户指南中的请求私有证书。
支持具有以下加密算法和密钥大小的证书:
-
2048 位 RSA (RSA_2048)
-
4096 位 RSA (RSA_4096)
-
Elliptic Prime Curve 256 位 (EC_prime256v1)
-
Elliptic Prime Curve 384 位 (EC_secp384r1)
-
Elliptic Prime Curve 521 位 (EC_secp521r1)
注意该证书必须是有效的 SSL/TLS X.509 第 3 版证书,指定了 FQDN 或 IP 地址,包含有关颁发者的信息。
-
-
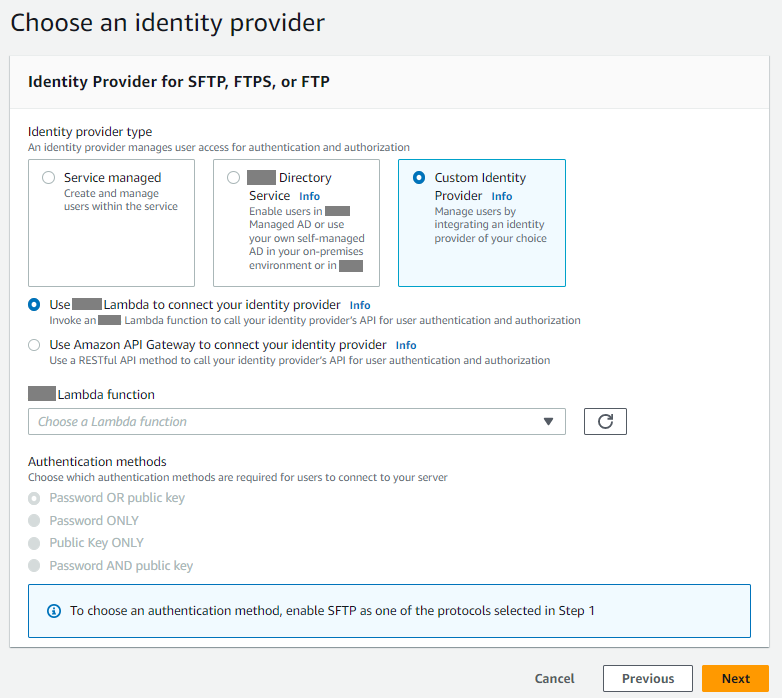
在选择身份提供商中,选择要用于管理用户访问权限的身份提供商。您有以下选项:
-
Amazon Directory Service for Microsoft Active Directory — 你提供了一个 Amazon Directory Service 访问端点的目录。这样,您就可以使用存储在 Activity Directory 中的凭证对用户进行身份验证。要了解有关合作的更多信息 Amazon Managed Microsoft AD 身份提供商,请参阅 使用 Amazon 微软活动目录的目录服务。
注意-
Cross-Account 和不支持共享目录 Amazon Managed Microsoft AD。
-
要设置一个以目录服务作为身份提供商的服务器,你需要添加一些 Amazon Directory Service 权限。有关更多信息,请参阅 在你开始使用之前 Amazon Directory Service for Microsoft Active Directory。
-
-
自定义身份提供商 — 请选择以下任一选项:
-
使用 Amazon Lambda 连接您的身份提供商 — 您可以使用由 Lambda 函数支持的现有身份提供商。您提供 Lambda 函数名称。有关更多信息,请参阅 使用 Amazon Lambda 整合您的身份提供商。
-
使用 Amazon API Gateway 连接您的身份提供商 — 您可以创建由 Lambda 函数支持的 API 网关方法以用作身份提供商。您提供一个 Amazon API Gateway URL 和一个调用角色。有关更多信息,请参阅 使用 Amazon API Gateway 整合您的身份提供程序。
-
-
-
选择下一步。
-
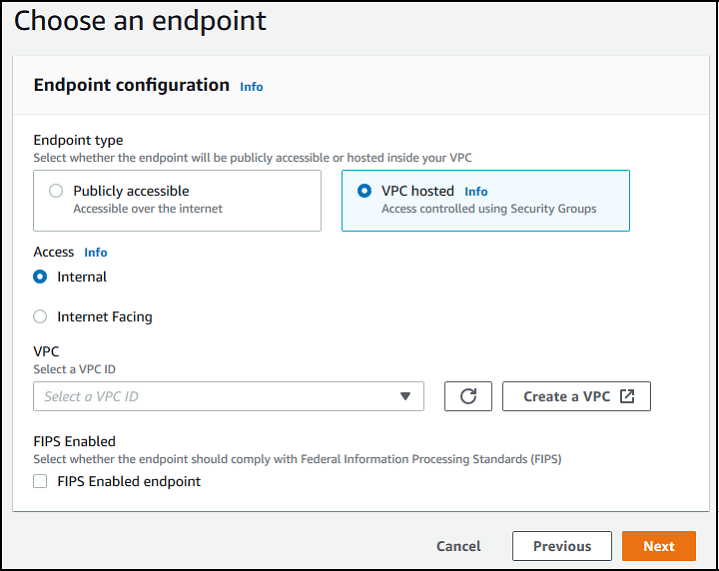
在选择端点中,执行以下操作:
注意Transfer Family 的 FTPS 服务器通过端口 21(控制通道)和端口范围 8192–8200(数据通道)运行。
-
对于端点类型,选择托管服务器端点的 VPC 托管端点类型。有关设置 VPC 主机端点的信息,请参阅 在虚拟私有云中创建服务器。
注意不支持可公共访问的端点。
-
(可选)对于启用 FIPS,请选中启用 FIPS 端点复选框以确保端点符合联邦信息处理标准 (FIPS)。
注意FIPS-enabled 端点仅在北美可用 Amazon 地区。有关可用区域,请参阅 Amazon Web Services 一般参考 中的 Amazon Transfer Family 端点和限额。有关 FIPS 的更多信息,请参阅联邦信息处理标准 (FIPS) 140-2
。 -
选择下一步。
-
-
在 选择域名 页面,选择 Amazon 您要用来通过所选协议存储和访问数据的存储服务:
-
选择 Amazon S3,通过所选协议将您的文件作为对象存储和访问。
-
选择 Amazon EFS,通过所选协议在 Amazon EFS 文件系统中存储和访问您的文件。
选择下一步。
-
-
在配置其他详细信息中,执行以下操作:
-
对于日志记录,指定现有日志组或创建新日志组(默认选项)。
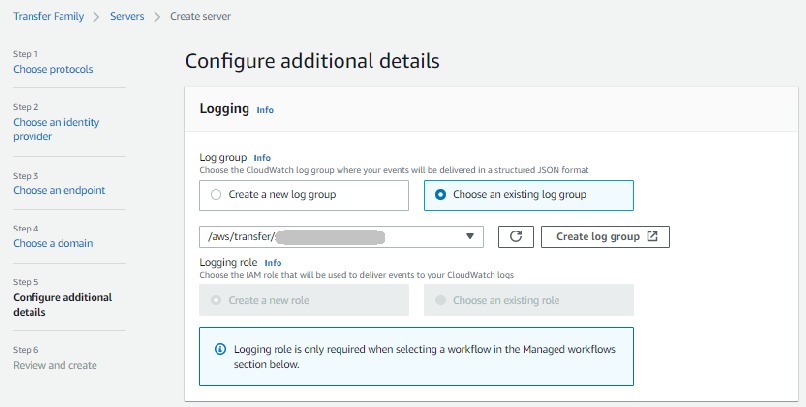
如果你选择 创建日志组, CloudWatch 控制台(https://console.aws.amazon.com/cloudwatch/
) 打开到 创建日志组 页面。有关详细信息,请参见 在中创建日志组 CloudWatch 日志。 -
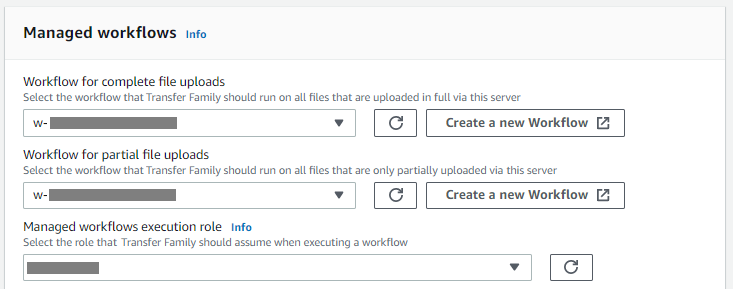
(可选)对于托管工作流程,请选择 Transfer Family 在执行工作流程时应承担的工作流程 ID(和相应的角色)。您可以选择一个工作流程在完成上传后执行,选择另一个工作流程在部分上传时执行。要了解有关使用托管工作流程处理文件的更多信息,请参阅 Amazon Transfer Family 托管工作流程。
-
对于加密算法选项,请选择包含允许服务器使用的加密算法的安全策略。我们的最新安全政策是默认政策:有关详细信息,请参阅 的安全策略 Amazon Transfer Family 服务器。
-
对于服务器主机密钥,请将其留空。
-
(可选)对于标签,在密钥和值中,输入一个或多个标签作为键值对,然后选择添加标签。
-
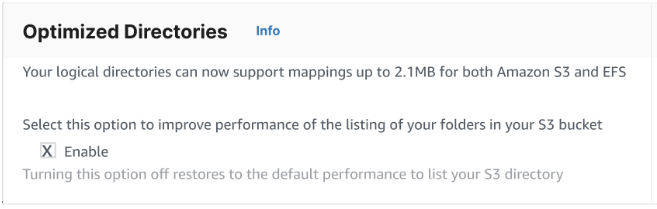
您可以优化 Amazon S3 目录的性能。例如,假设你进入主目录,有 10,000 个子目录。换句话说,您的亚马逊 S3 存储桶有 10,000 个文件夹。在这种情况下,如果你运行
ls(list) 命令,列表操作需要六到八分钟。但是,如果您优化目录,则此操作仅需几秒钟。当您使用控制台创建服务器时,优化目录在默认情况下处于启用状态。如果您使用 API 创建服务器,则默认情况下不启用此行为。
-
选择下一步。
-
(可选)您可以配置 Amazon Transfer Family 服务器向您的最终用户显示自定义消息,例如组织政策或条款和条件。您还可以向成功通过身份验证的用户显示自定义的每日消息 (MOTD)。
对于 显示横幅,在 Pre-authentication 显示横幅 文本框中,输入要在用户进行身份验证之前向他们显示的短信,然后在 Post-authentication 显示横幅 文本框中,输入要在用户成功进行身份验证后向他们显示的文本。
-
(可选)您可以配置以下其他选项。
-
SetStat 选项: 启用此选项可忽略客户端尝试使用时生成的错误
SETSTAT在您上传到 Amazon S3 存储桶的文件上。有关其他详细信息,请参阅SetStatOption中的文档 ProtocolDetails 话题。 -
TLS 会话恢复:提供一种机制来恢复或共享 FTPS 会话的控制和数据连接之间协商的私有密钥。有关其他详细信息,请参阅
TlsSessionResumptionMode中的文档 ProtocolDetails 话题。 -
被动 IP:表示 FTP 和 FTPS 协议的被动模式。输入一个 IPv4 地址,例如防火墙、路由器或负载均衡器的公有 IP 地址。有关其他详细信息,请参阅
PassiveIp中的文档 ProtocolDetails 话题。 -
代理协议配置:当 SFTP 不是此服务器的协议之一时,此选项会出现,但不可用。

-
-
-
在审核和创建页面上,审核您的选择。
-
如果要编辑其中任何一个,请选择该步骤旁边的编辑。
注意在选择编辑的步骤之后,您必须审核每个步骤。
-
如果没有任何更改,请选择创建服务器来创建您的服务器。您将转至如下所示的服务器页面,其中列出了您的新服务器。
-
您的新服务器状态更改为在线可能需要几分钟时间。到时候,您的服务器可以执行用户的文件操作。
后续步骤:对于下一步,请继续前往 使用自定义身份提供程序 设置用户。