本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
创建一个 SFTP-enabled 服务器
Secure Shell (SSH) 文件传输协议 (SFTP) 是一种用于通过互联网安全传输数据的网络协议。该协议支持 SSH 的完整安全和身份验证功能。它被广泛应用于金融服务、医疗保健、零售和广告等各行各业的业务合作伙伴之间交换数据,包括敏感信息。
请注意以下几点
-
Transfer Family 的 SFTP 服务器通过端口 22 运行。对于 VPC-hosted 端点、SFTP 传输系列服务器也可以通过端口 2222、2223 或 22000 运行。有关更多信息,请参阅 在虚拟私有云中创建服务器。
-
公共终端节点无法通过安全组限制流量。要在 Transfer Family 服务器上使用安全组,您必须将服务器的终端节点托管在虚拟私有云 (VPC) 内,如中所述 在虚拟私有云中创建服务器。
另请参阅
-
我们提供了一个 Amazon CDK 创建 SFTP 传输系列服务器的示例。该示例使用 TypeScript,并且可在 GitHub 这里
。 -
有关如何在 VPC 内部署 Transfer Family 服务器的演练,请参阅 使用 IP 允许列表保护您的 Amazon Transfer Family 服务器
。
要创建一个 SFTP-enabled 服务器
-
打开 Amazon Transfer Family 控制台在 https://console.aws.amazon.com/transfer/
然后选择 服务器 从导航窗格中,选择 创建服务器。 -
在选择协议中,选择 SFTP,然后选择下一步。
-
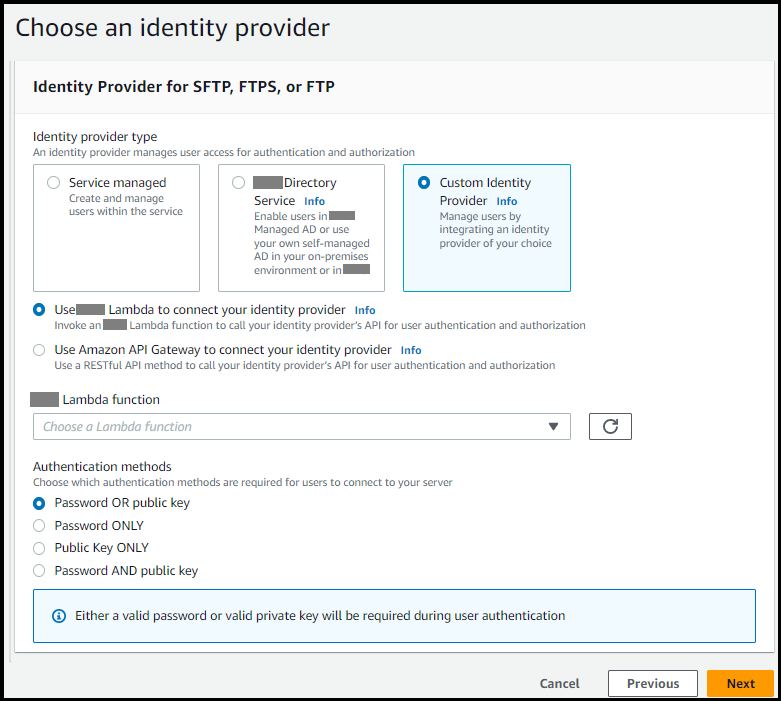
在选择身份提供商中,选择要用于管理用户访问权限的身份提供商。您有以下选项:
-
服务管理 — 您将用户身份和密钥存储在 Amazon Transfer Family。
-
Amazon Directory Service for Microsoft Active Directory— 您提供用于访问端点的 Amazon Directory Service 目录。这样,您就可以使用存储在 Activity Directory 中的凭证对用户进行身份验证。要了解有关合作的更多信息 Amazon Managed Microsoft AD 身份提供商,请参阅 使用 Amazon 微软活动目录的目录服务。
注意-
Cross-Account 和不支持共享目录 Amazon Managed Microsoft AD。
-
要设置一个以目录服务作为身份提供商的服务器,你需要添加一些 Amazon Directory Service 权限。有关更多信息,请参阅 在你开始使用之前 Amazon Directory Service for Microsoft Active Directory。
-
-
自定义身份提供商 — 请选择以下任一选项:
-
使用 Amazon Lambda 连接您的身份提供商 — 您可以使用由 Lambda 函数支持的现有身份提供商。您提供 Lambda 函数名称。有关更多信息,请参阅 使用 Amazon Lambda 整合您的身份提供商。
-
使用 Amazon API Gateway 连接您的身份提供商 — 您可以创建由 Lambda 函数支持的 API 网关方法以用作身份提供商。您提供一个 Amazon API Gateway URL 和一个调用角色。有关更多信息,请参阅 使用 Amazon API Gateway 整合您的身份提供程序。
-
-
-
选择下一步。
-
在选择端点中,执行以下操作:
-
对于端点类型,选择可公开访问的端点类型。有关 VPC 托管的端点,请参阅 在虚拟私有云中创建服务器。
-
对于 IP 地址类型,选择 IPv4 (默认)以实现向后兼容或 Dual-stack 启用与您的终端节点的 IPv4 和 IPv6 连接。
注意Dual-stack 模式允许您的 Transfer Family 终端节点与启用 IPv4 和 IPv6 的客户端通信。这使您能够逐步从基于 IPv4 的系统过渡到基于 IPv6 的系统,而无需一次全部切换。
-
(可选)对于自定义主机名,选择无。
您将获得由提供的服务器主机名 Amazon Transfer Family。服务器主机名使用格式
serverId.server.transfer.regionId.amazonaws.com对于自定义主机名,您可以为服务器端点指定自定义别名。要了解有关使用自定义主机名的更多信息,请参阅使用自定义主机名。
-
(可选)对于启用 FIPS,请选中启用 FIPS 端点复选框以确保端点符合联邦信息处理标准 (FIPS)。
注意FIPS-enabled 端点仅在北美可用 Amazon 地区。有关可用区域,请参阅 Amazon Web Services 一般参考 中的 Amazon Transfer Family 端点和限额。有关 FIPS 的更多信息,请参阅联邦信息处理标准 (FIPS) 140-2
。 -
选择下一步。
-
-
在 选择域名 页面,选择 Amazon 您要用来通过所选协议存储和访问数据的存储服务:
-
选择 Amazon S3,通过所选协议将您的文件作为对象存储和访问。
-
选择 Amazon EFS,通过所选协议在 Amazon EFS 文件系统中存储和访问您的文件。
选择下一步。
-
-
在配置其他详细信息中,执行以下操作:
-
对于日志记录,指定现有日志组或创建新日志组(默认选项)。如果您选择现有日志组,则必须选择一个与您的日志组关联的日志组 Amazon Web Services 账户。
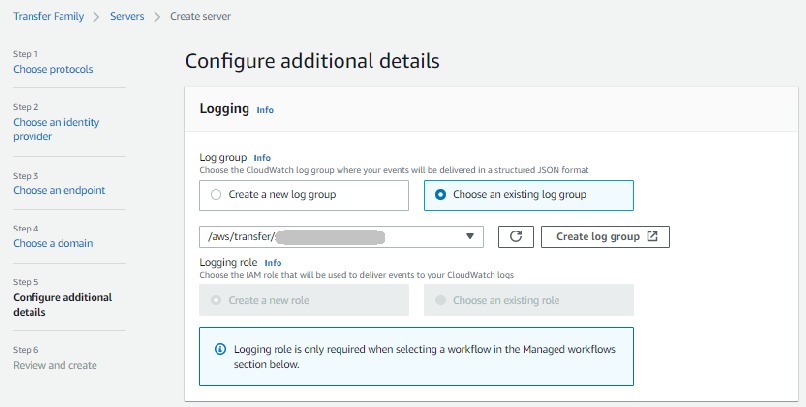
如果你选择 创建日志组, CloudWatch 控制台(https://console.aws.amazon.com/cloudwatch/
) 打开到 创建日志组 页面。有关详细信息,请参见 在中创建日志组 CloudWatch 日志。 -
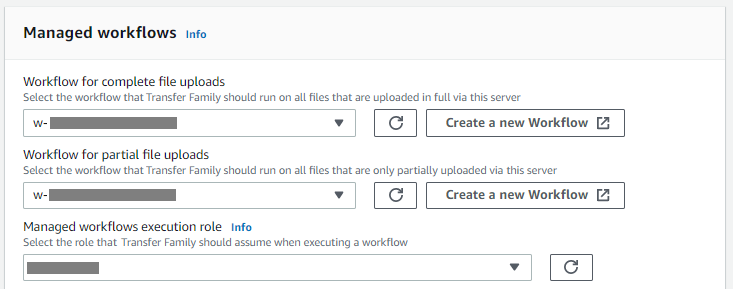
(可选)对于托管工作流程,请选择 Transfer Family 在执行工作流程时应承担的工作流程 ID(和相应的角色)。您可以选择一个工作流程在完成上传后执行,选择另一个工作流程在部分上传时执行。要了解有关使用托管工作流程处理文件的更多信息,请参阅 Amazon Transfer Family 托管工作流程。
-
对于加密算法选项,请选择包含允许服务器使用的加密算法的安全策略。我们的最新安全政策是默认政策:有关详细信息,请参阅 的安全策略 Amazon Transfer Family 服务器。
-
对于 服务器主机密钥,选择 Transfer Family 存储您的房东密钥材料的位置。选择 Amazon Secrets Manager (默认)或 服务管理。有关存储类型的更多信息,请参阅 将 SFTP 服务器主机密钥存储在 Amazon Secrets Manager。
提供主机密钥材料是可选的。如果你没有输入 RSA、ED25519 或 ECDSA 私钥,Transfer Family 会为你生成一个主机密钥。要在客户端通过 SFTP 连接到服务器时识别您的服务器,您可以输入自己的私钥。您还可以添加描述以区分多个主机密钥。
创建服务器后,您可以添加其他主机密钥。如果您想轮换密钥或想要使用不同类型的密钥(例如 RSA 密钥和 ECDSA 密钥),则拥有多个主机密钥非常有用。
注意当你选择时 Amazon Secrets Manager 存储,Transfer Family 将主机密钥存储在密钥管理器密钥中。Transfer 家庭使用 AWSServiceRoleForTransfer 服务相关角色访问密钥。如果您的账户中尚不存在此角色,Transfer Family 会为您创建该角色。有关更多信息,请参阅 将服务相关角色用于 Amazon Transfer Family。
-
(可选)对于标签,在密钥和值中,输入一个或多个标签作为键值对,然后选择添加标签。
-
选择下一步。
-
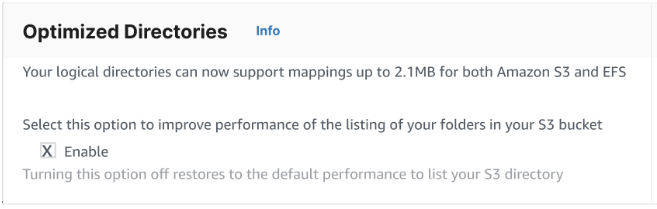
您可以优化 Amazon S3 目录的性能。例如,假设你进入主目录,有 10,000 个子目录。换句话说,您的亚马逊 S3 存储桶有 10,000 个文件夹。在这种情况下,如果你运行
ls(list) 命令,列表操作需要六到八分钟。但是,如果您优化目录,则此操作仅需几秒钟。当您使用控制台创建服务器时,优化目录在默认情况下处于启用状态。如果您使用 API 创建服务器,则默认情况下不启用此行为。
-
(可选)配置 Amazon Transfer Family 服务器向您的最终用户显示自定义消息,例如组织政策或条款和条件。对于 显示横幅,在 Pre-authentication 显示横幅 文本框中,输入要在用户进行身份验证之前向他们显示的短信。
-
(可选)您可以配置以下其他选项。
-
SetStat 选项: 启用此选项可忽略客户端尝试使用时生成的错误
SETSTAT在您上传到 Amazon S3 存储桶的文件上。有关其他详细信息,请参阅SetStatOption中的文档 ProtocolDetails。 -
TLS 会话恢复:仅当您启用 FTPS 作为该服务器的协议之一时,此选项才可用。
-
被动 IP:仅当您启用 FTPS 或 FTP 作为该服务器的协议之一时,此选项才可用。
-
代理协议配置:如果您的 SFTP 服务器位于启用了代理协议 v2 (PPv2) 的网络负载均衡器 (NLB) 后面,则启用此选项可保留客户端的源 IP 地址。有关更多信息,请参阅 使用网络负载均衡器 和
ProxyConfig在 ProtocolDetails API 参考。 -
SFTP 自定义端口: 对于使用的 SFTP 服务器
PUBLIC端点,你可以选择服务器监听的端口。使用SftpPorts属性用于配置最多三个端口。每个端口可以是介于 2000 到 65535 之间的任何整数,也可以是 22。对于每个端口,您还可以设置一个CommunicationMode这控制了哪一方先发送数据。使用CLIENT_TALK_FIRST适用于需要 TCP 搭载 ACK 的客户端。搭载 ACK 在 TCP 三次握手的最后 ACK 中携带数据。使用SERVER_TALK_FIRST如果您不确定客户的行为或者您的客户不依赖于此。有关更多信息,请参阅SftpPorts中的文档 ProtocolDetails 话题。

-
-
-
在审核和创建页面上,审核您的选择。
-
如果要编辑其中任何一个,请选择该步骤旁边的编辑。
注意在选择编辑的步骤之后,您必须审核每个步骤。
-
如果没有任何更改,请选择创建服务器来创建您的服务器。您将转至如下所示的服务器页面,其中列出了您的新服务器。
-
您的新服务器状态更改为在线可能需要几分钟时间。此时,您的服务器可以执行文件操作,但您需要先创建一个用户。有关创建用户的详细信息,请参阅 管理服务器端点的用户。