本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
使用 SFTP 连接器的参考架构
本节列出了可用于使用 SFTP 连接器配置自动文件传输工作流程的参考资料。您可以使用 Amazon 中的 SFTP 连接器事件来设计自己的事件驱动架构 EventBridge,在文件传输操作与中的预处理和后处理操作之间进行协调。 Amazon
博客文章
以下博客文章提供了使用 SFTP 连接器构建 MFT 工作流程的参考架构,包括在使用 SFTP 连接器将文件发送到远程 SFTP 服务器之前使用 PGP 对文件进行加密:使用 SFTP 连接器和 PGP 加密架构安全且合规的托管文件传输。 Amazon Transfer Family
研讨会
-
以下研讨会为配置 SFTP 连接器和使用连接器从远程 SFTP 服务器发送或检索文件提供了动手实验:T ransfer Family-SFTP 研讨会。
-
以下研讨会为构建完全自动化和事件驱动的工作流程提供了动手实验,包括将文件传输到外部 SFTP 服务器或从外部 SFTP 服务器传输到 Amazon S3,以及这些文件的常见预处理和后处理:MFT 研讨会。 Event-driven
该视频介绍了本次研讨会。
Solutions
Amazon Transfer Family 提供以下解决方案:
-
文件传输同步解决方案
提供了一个参考架构,可使用 SFTP 连接器自动将远程 SFTP 目录(包括整个文件夹结构)与本地 Amazon S3 存储桶同步的过程。它协调列出远程目录、检测更改以及传输新文件或修改过的文件的过程。 -
Serverlessland-远程 SFTP 服务器与 S3 之间的选择性文件传输;使用 Amazon Transfer Family
提供了一种示例模式,用于列出存储在远程 SFTP 位置的文件,并将选择性文件传输到 Amazon S3。
VPC 参考架构
以下参考架构显示了部署 VPC_ LATTICE-enabled SFTP 连接器的常见模式。这些示例可帮助您了解需要在整体 Amazon 架构中创建 VPC Lattice 资源的位置。
具有共享出口基础设施的单一账户
在此架构中,出口基础设施(NAT 网关、VPN 隧道或直接连接)配置在 VPC 中,与您的 SFTP 连接器位于同一个账户中。所有连接器可以共享相同的资源网关和 NAT 网关。
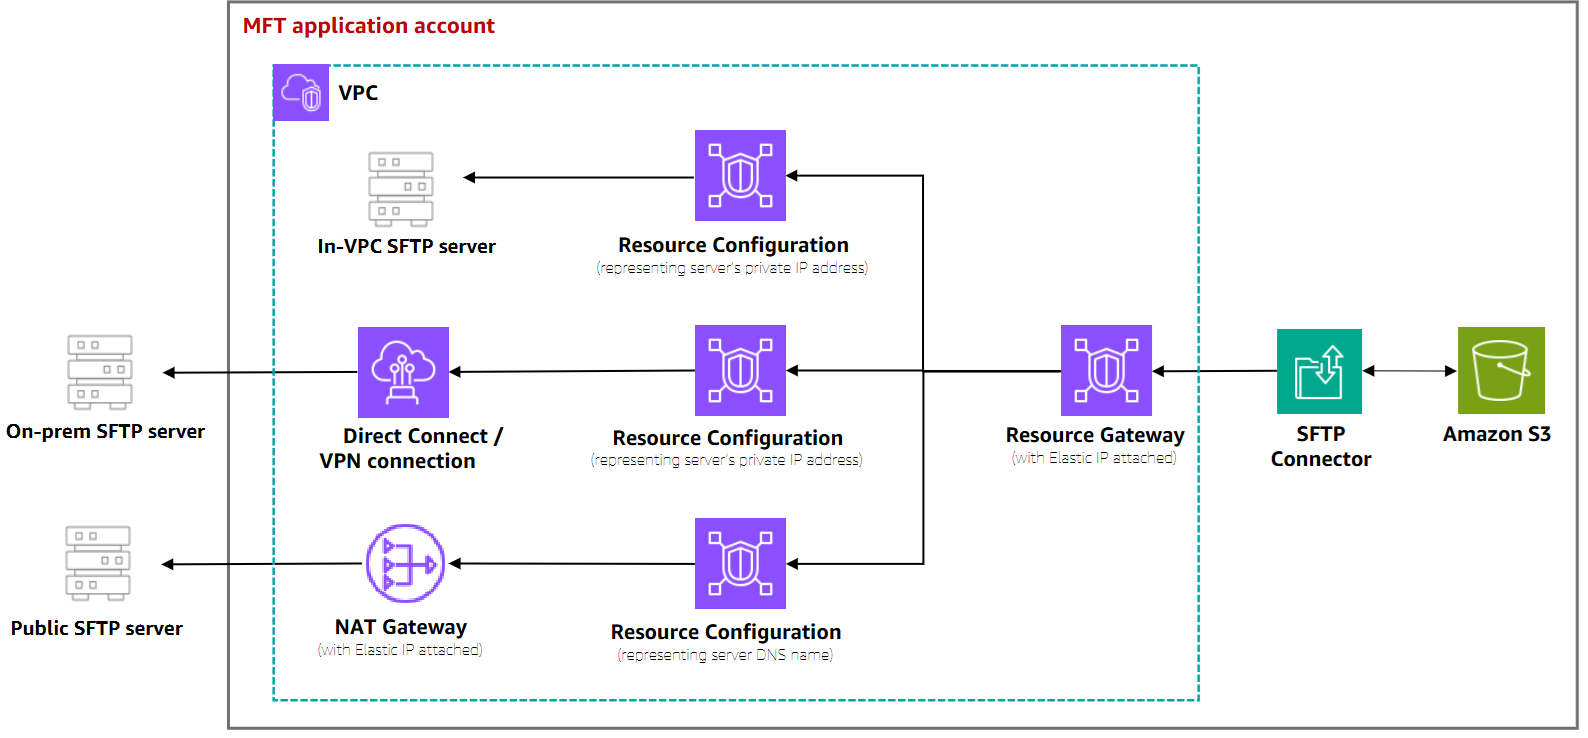
这种模式在以下情况下是理想的:
-
所有 SFTP 连接器都在单个连接器中管理 Amazon Web Services 账户
-
出口基础设施设置在 VPC 中,与您的 SFTP 连接器位于同一个账户中
Cross-account 使用集中式出口基础设施
在此架构中,出口基础设施(NAT 网关、VPN 隧道、直接连接或 B2B 防火墙)是在网络团队管理的中央 Egress 账户中配置的。SFTP 连接器是在由 MFT 管理员团队管理的 MFT 应用程序帐户中创建的。 Cross-account 网络是使用 Transit Gateway 建立的,以遵守现有的网络规则。
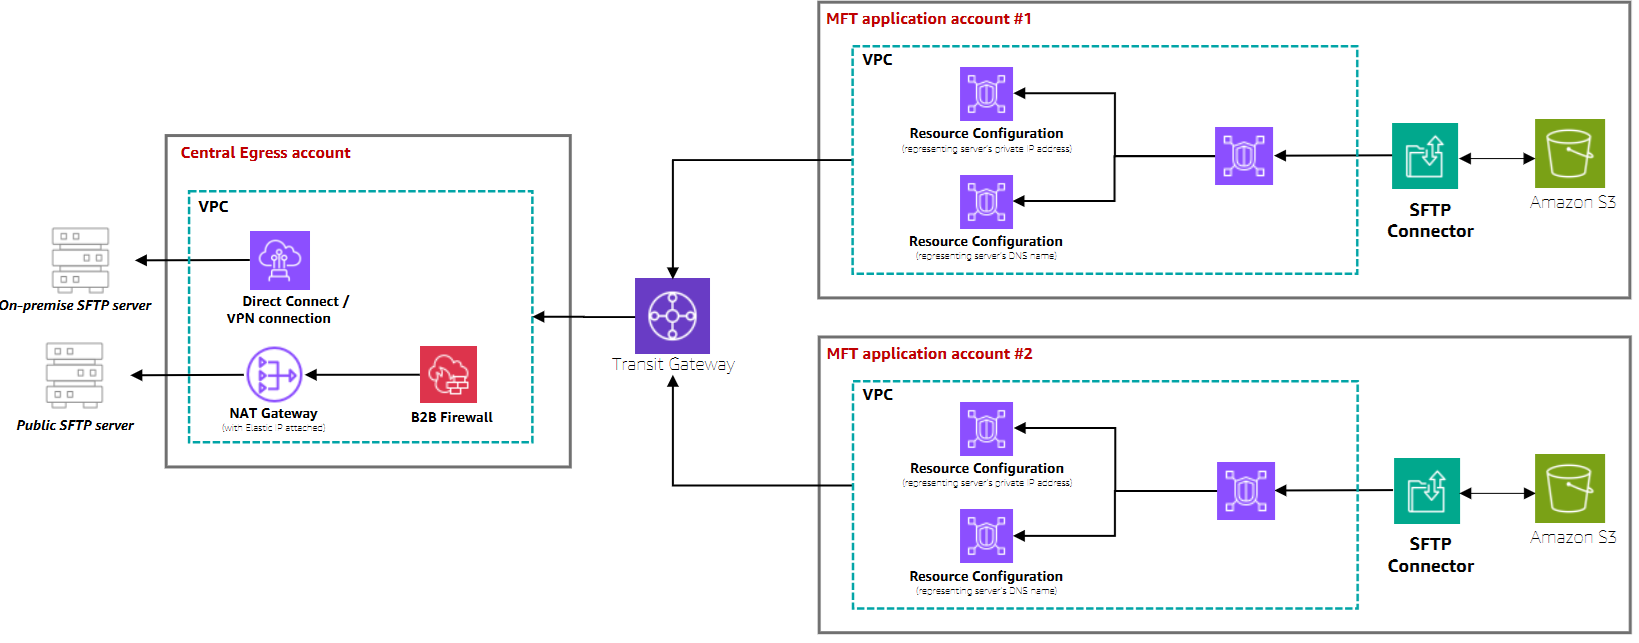
这种模式在以下情况下是理想的:
-
网络基础设施由一个单独的团队在专用账户中管理
-
您在创建 SFTP 连接器的账户和设置 Egress 基础架构的账户之间存在现有路由(例如 Amazon Transit Gateway )。SFTP 连接器将能够利用连接两个账户的现有路由。
-
需要集中式安全控制和 B2B 防火墙
-
您需要保持网络和应用程序团队之间的职责分离