本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
Amazon Direct Connect 私有虚拟接口路由示例
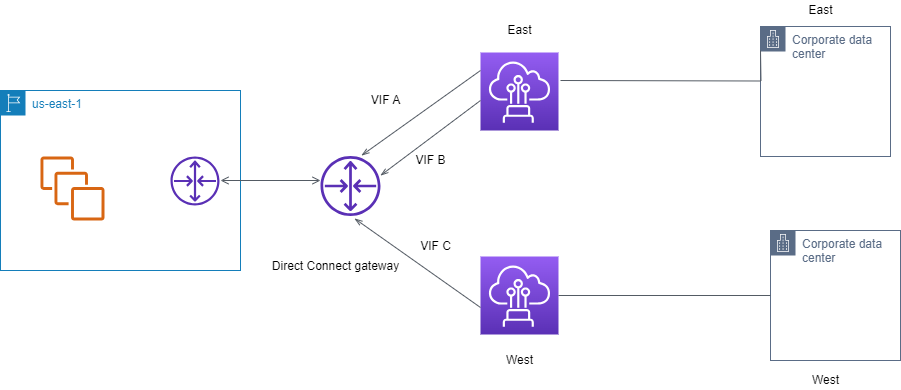
考虑一下 Amazon Direct Connect 位置 1 主区域与 VPC 主区域相同的配置。另一个区域存在冗余 Amazon Direct Connect 位置从 Amazon Direct Connect 位置 1(us-east-1)到专线网关有两个私有 VIF(VIF A 和 VIF B)。从 Amazon Direct Connect 位置(us-west-1)到专线网关有一个私有 VIF (VIF C)。要让流量在 VIF A 之前通过 VIF B 进行路 Amazon 由,请将 VIF B 的 AS_PATH 属性设置为比 VIF A AS_PATH 属性短。
VIF 具有以下配置:
-
VIF A(在 us-east-1 中)的广告是 172.16.0。0/16 并具有 65001、65001、65001 的 AS_PATH 属性
-
VIF B(在 us-east-1 中)的广告为 172.16.0。0/16 并具有 65001、65001 的 AS_PATH 属性
-
VIF C(在 us-west-1 中)的广告为 172.16.0。0/16 并具有 65001 的 AS_PATH 属性
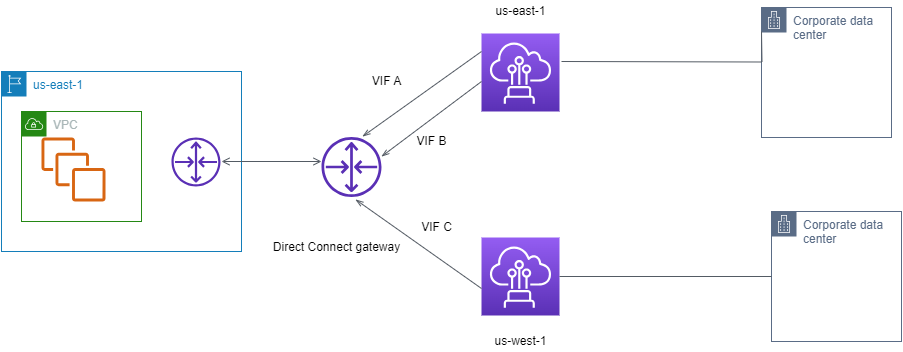
如果更改 VIF C 的 CIDR 范围配置,则属于 VIF C CIDR 范围的路由将使用 VIF C,因为其具有最长前缀长度。
-
VIF C(在 us-west-1 中)的广告为 172.16.0。0/24 并具有 65001 的 AS_PATH 属性