本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
将 SAP 数据托管人 KMS 与 Amazon KMS
利用 SAP Data Custodian Key Management Service,客户可以管理存储在 SAP 服务中的数据的加密密钥。请注意,SAP 数据托管人密钥管理服务与 Amazon 密钥管理服务 (KMS) 不同。
在 HYOK(Hold Your Own Key)场景中使用 Amazon KMS 作为密钥
通过此集成,客户可管理和控制用于保护敏感数据的加密密钥,确保实现更高的安全性与合规性。在 HYOK(持有自己的密钥)场景中,SAP 数据托管人 Amazon 密钥管理服务可以使用以下支持的密钥与 KMS 接口:
| 区域图 | Amazon KMS(HYOK 场景) |
|---|---|
|
支持的密钥类型和密钥大小 |
AES(256)、RSA(3072、4096) |
|
密钥管理 |
密钥已创建并存储在 Amazon KMS 密钥库中 |
|
密钥撤销 |
可以随时禁用或取消注册密钥 |
以下是 SAP KMS 与 KM Amazon S 的集成-HYOK
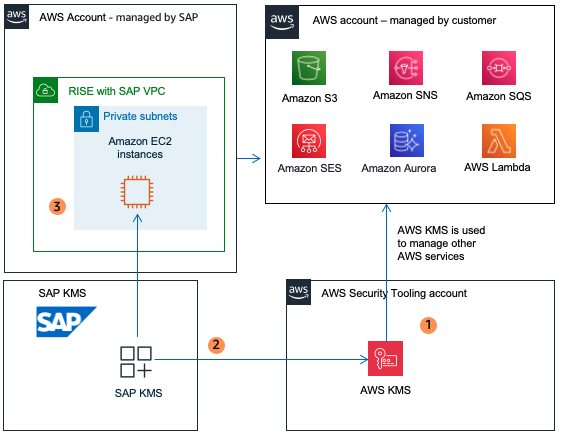
在上图中:
-
密钥是在 Amazon KMS 密钥库中创建的
-
密钥存储在 Amazon KMS 中,需要时由 SAP KMS 检索
-
SAP KMS 在应用程序级别对 SAP 数据进行加密