本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
为 Transfer Family Web 应用程序配置您的身份提供商
以下部分介绍如何配置您的身份提供商。
首先,你必须有一个身份源。您可以使用 IAM 身份中心目录, Amazon Directory Service for Microsoft Active Directory,或外部身份提供商。Transfer Family 使用 IAM 身份中心作为联合身份提供商,该系统存储用户凭证并对多个组织中的用户进行身份验证。
如果您没有使用 IAM 身份中心目录作为身份来源,请参阅以下主题:
每个实例在 IAM 身份中心中只能有一个身份源 Amazon Web Services 区域。有关详细信息,请参见 IAM 身份中心先决条件和注意事项。
如果您计划使用 IAM 身份中心目录作为身份源,并想快速进行设置,则可以跳过本主题转至 创建 Transfer Family 网络应用程序 通过向导创建 IAM 身份中心实例。
进行配置 Amazon IAM Identity Center 适用于 Transfer Family 网络应用程序
登录 Amazon Web Services 管理控制台 然后打开 Amazon IAM Identity Center 控制台在 https://console.aws.amazon.com/singlesignon/
。 -
您可以创建和使用账户实例或组织实例 Amazon IAM Identity Center。
-
有关账户实例的详细信息,请参阅 创建的账户实例 Amazon IAM Identity Center。使用 IAM 身份中心的账户实例,您可以部署受支持的 Amazon 托管应用程序和基于 OpenID Connect (OIDC) 的客户管理应用程序。账户实例支持在单个账户中单独部署应用程序 Amazon Web Services 账户,利用 IAM 身份中心工作人员身份和访问门户功能。
-
有关组织实例的详细信息,请参阅 IAM 身份中心的组织实例。您可以使用单个组织实例集中管理用户和群组的访问权限。
-
-
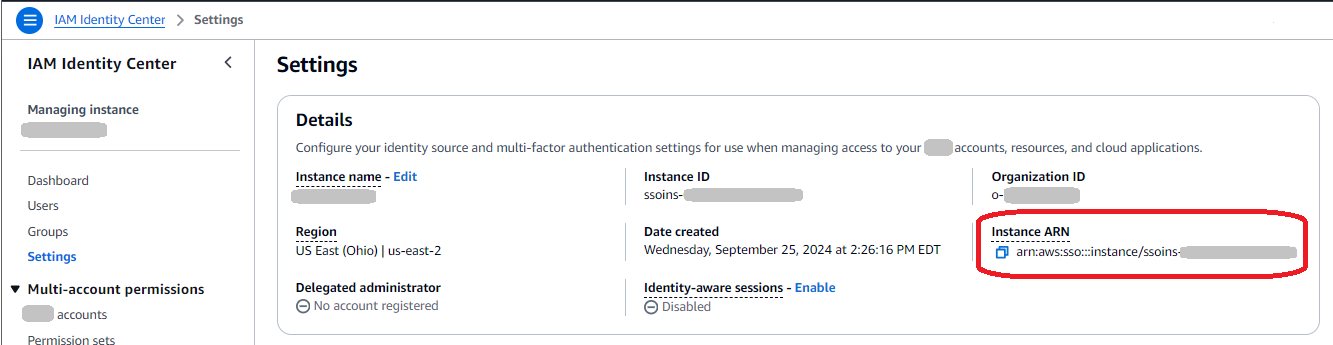
在 IAM 身份中心上 设置 页面,记下您的实例 ARN。当你创建时,你将需要这个值 亚马逊 S3 访问授权 实例。
-
创建一个或多个用户,也可以创建群组,以便与您的 Transfer Family 网络应用程序一起使用。如果您使用 IAM 身份中心目录作为身份提供商,也可以直接从 Web 应用程序本身添加用户。有关更多信息,请参阅 向 Transfer Family Web 应用程序分配或添加用户或群组。