本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
在同一 VPC 中将 Amazon EC2 实例连接到 Amazon Neptune 集群
连接到 Neptune 数据库的最常见方法之一是从与 Neptune 数据库集群位于同一 VPC 中的 Amazon EC2 实例进行连接。例如,EC2 实例可能正在运行与互联网连接的 Web 服务器。在这种情况下,只有 EC2 实例可以访问 Neptune 数据库集群,而互联网只能访问 EC2 实例:
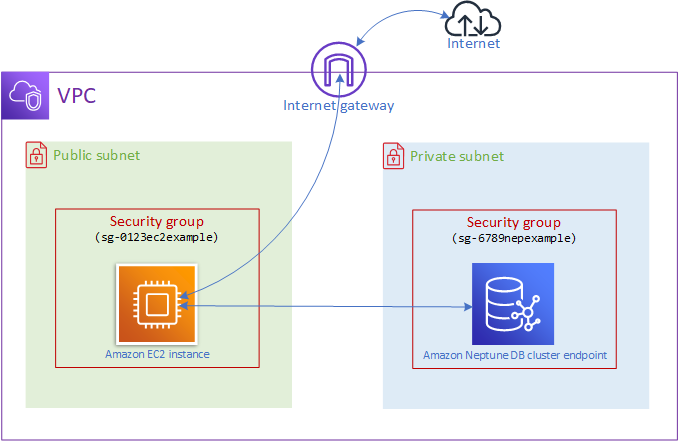
要启用此配置,您需要设置正确的 VPC 安全组和子网组。Web 服务器托管在公有子网中以便它可访问公共互联网,而您的 Neptune 集群实例托管在私有子网中以确保其安全。请参阅设置您的 Amazon Neptune 数据库集群所在的 Amazon VPC。
为了使 Amazon EC2 实例连接到(例如,端口 8182)上的 Neptune 端点,您需要设置一个安全组来执行此操作。如果您的 Amazon EC2 实例使用的是安全组(例如,名为 ec2-sg1),则需要创建另一个 Amazon EC2 安全组(比方说 db-sg1),此安全组具有用于端口 8182 的入站规则并使用 ec2-sg1 作为其源。然后,将 db-sg1 添加到您的 Neptune 集群以允许连接。
创建 Amazon EC2 实例后,您可以使用 SSH 登录该实例并连接到您的 Neptune 数据库集群。有关使用 SSH 连接到 EC2 实例的信息,请参阅《Amazon EC2 用户指南》中的连接到您的 Linux 实例。
如果您使用 Linux 或 macOS 命令行连接到 EC2 实例,则可以粘贴来自 SSH 的命令 SSHAccess 中的物品 产出 的部分 Amazon CloudFormation 堆栈。您在当前目录中必须具有 PEM 文件并且 PEM 文件权限必须设置为 400 (chmod 400 )。keypair.pem
创建包含公有子网和私有子网的 VPC
登录 Amazon Web Services 管理控制台 然后在以下位置打开亚马逊 VPC 控制台 https://console.aws.amazon.com/vpc/
。 来自 区域 选择器,选择 Amazon 用于创建 VPC 的区域。
在 VPC 控制面板上,选择启动 VPC 向导。
-
完成创建 VPC 页面的 VPC 设置区域:
在 Resources to create(要创建的资源)下,选择 VPC, subnets, etc.(VPC、子网等)。
保持默认名称标签不变,或输入您选择的名称,或取消选中 Auto-generate 复选框以禁用名称标签生成。
将 IPv4 CIDR 块值保留为
10.0.0.0/16。将 IPv6 CIDR 块值保留为无 IPv6 CIDR 块。
将租赁保留为默认值。
将可用区 (AZ) 的数量保留为 2。
除非需要一个或多个 NAT 网关,否则将 NAT 网关 ($) 设置为无。
除非您将使用 Amazon S3,否则将 VPC 端点设置为无。
启用 DNS 主机名和启用 DNS 解析应已选中。
选择创建 VPC。